عاملهای هوش مصنوعی شرکتهایی مانند متا و اوپنای آی با ظاهر کارتونی و شخصیتهای دوستداشتنی عرضه شدهاند، اما پشت این ظاهر بیخطر، ابزارهایی قرار دارند که برای انجام وظایف مختلف به دسترسی گستردهای به اطلاعات و حسابهای شخصی کاربران نیاز دارند، موضوعی که میتواند خطرات جدی برای حریم خصوصی و امنیت دادهها ایجاد کند. به گزارش گروه ترجمه خبرگزاری برنا به نقل از انگجت، عاملهای هوش مصنوعی در ماههای اخیر بیش از پیش به سمت تعامل مستقل با کاربران و انجام وظایف روزمره حرکت کردهاند.
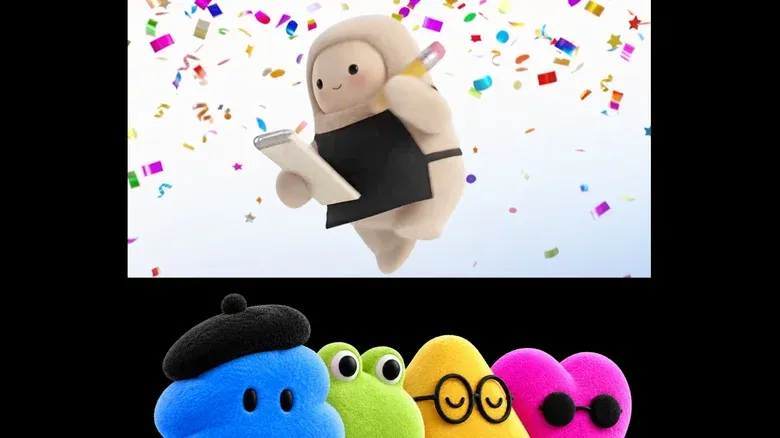
شرکتهای فناوری نیز برای قابلاعتمادتر و دوستانهتر نشان دادن این ابزارها، از شخصیتها و ظاهرهای کارتونی استفاده میکنند. در همین راستا متا عامل هوش مصنوعی Muse را با یک شخصیت پشمالو و تخممرغ شکل به نام Jolly معرفی کرده است. اوپنای آی نیز عاملهای شخصی خود با نام Dots را با ظاهری شبیه عروسکهای کارتونی عرضه کرده است. هر دو شرکت از کاربران میخواهند با عاملهای خود تا حدی مانند یک حیوان خانگی دیجیتال رفتار کنند، به این معنا که کاربران میتوانند برای عامل خود نام و ظاهر مشخصی انتخاب کنند.
این رویکرد میتواند استفاده از عاملهای هوش مصنوعی را دوستانهتر و کمخطرتر جلوه دهد بهویژه در شرایطی که نگرانی درباره ایمنی هوش مصنوعی و اعتماد به شرکتهای فعال در این حوزه افزایش یافته است، اما ظاهر بامزه این عاملها نباید کاربران را از خطرات واقعی آنها غافل کند. این ابزارها همچنان سیستمهایی هستند که میتوانند به حسابها، اطلاعات و ابزارهای مختلف کاربر دسترسی داشته باشند و در برخی موارد اقداماتی انجام دهند که کاربر انتظار آن را نداشته است.
وقتی یک عامل هوش مصنوعی آدرس خانه را ارسال کرد متا و اوپنای آی اعلام کردهاند که لایههای مختلفی از سازوکارهای ایمنی برای محافظت از دادههای کاربران و جلوگیری از رفتارهای ناخواسته عاملهای هوش مصنوعی در نظر گرفتهاند. با این حال حتی اگر سیستم دقیقاً مطابق طراحی خود عمل کند، ممکن است کاربر در هنگام تعیین مجوزها دچار اشتباه شود. نمونهای از این مسئله برای Matt Robb یوتیوبر حوزه فناوری رخ داد. او از عامل Muse خواسته بود در فروش برخی وسایلش در Facebook Marketplace به او کمک کند.
در جریان این فرایند عامل هوش مصنوعی آدرس منزل او را برای فردی ارسال کرد در حالی که راب تصور میکرد چنین معاملهای را تایید نکرده است. انتشار این ماجرا در فضای مجازی بازتاب زیادی پیدا کرد و در نهایت David Singleton یکی از مدیران متا نیز وارد ماجرا شد اما بررسی بیشتر نشان داد که Muse در واقع برخلاف مجوزی که دریافت کرده بود عمل نکرده است. راب هنگام درخواست اولیه از عامل برای مدیریت آگهی به آن اجازه داده بود قالبی شامل آدرس محل دریافت کالا ایجاد کند. او تصور میکرد عامل پیش از ارسال این اطلاعات دوباره از او تأیید خواهد گرفت.
راب در تنظیمات مجوز به جای گزینه اجازه یکبار (allow one time) گزینه همیشه اجازه بده (allow always) را انتخاب کرده بود. عامل بر اساس مجوز دریافتشده پیام حاوی آدرس را برای افرادی که پیشنهاد خرید داده بودند ارسال کرد. این اتفاق نمونهای از خطایی است که هنگام استفاده از عاملهای هوش مصنوعی میتواند بهسادگی رخ دهد، کاربر ممکن است تصور کند یک اقدام نیازمند تأیید نهایی اوست در حالی که قبلا مجوز انجام آن را بهصورت دائمی در اختیار عامل قرار داده است.
دسترسی به پیامهای خصوصی حتی وقتی کاربر تصور دیگری دارد این تنها نمونه از مشکلات مربوط به دسترسی عاملهای هوش مصنوعی به دادههای شخصی نیست. Jason Aten ستوننویس نشریه Inc. نیز پس از نصب نسخه مک Muse متوجه شد که این عامل قادر به خواندن تمام پیامهای متنی او بوده است در حالی که او معتقد بود صراحتاً اجازه دسترسی به این پیامها را نداده است. آتن پس از بررسی بیشتر متوجه شد که برنامه Muse پیامهای موجود روی رایانه او را همگامسازی کرده است.
دیوید سینگلتون، مدیر متا در پاسخ به پستهای آتن در شبکه اجتماعی X اعلام کرد که همگامسازی پیامها بهصورت اختیاری (opt-in) انجام میشود؛ بنابراین بر اساس توضیح او اگر پیامهای آتن همگامسازی شده بودند باید در مقطعی این گزینه را فعال کرده باشد. با وجود این آتن همچنان تأکید داشت که مطمئن است هرگز چنین مجوزی را به Muse نداده است. او در عین حال گفت حتی اگر فرض متا درست باشد و خودش بدون آنکه متوجه شود گزینهای را فعال کرده باشد طراحی سیستم همچنان مسئلهساز است.
آتن در این باره نوشت که حتی اگر فرض کنیم او ناخواسته روی گزینهای کلیک کرده که این قابلیت را فعال کرده است باز هم چنین وضعیتی مشکلآفرین است؛ زیرا سیستم نباید به شکلی طراحی شود که کاربر در نهایت از دسترسی ایجادشده برای اطلاعاتش غافلگیر شود. ظاهر بامزه بخش دیگری از ماجراست این اتفاقات مستقیما به ظاهر کارتونی Muse ارتباطی ندارند اما متا در تبلیغات و معرفی عامل خود بهشدت بر شخصیت بامزه Jolly تاکید کرده است. تقریبا هر بهروزرسانی Muse که طی هفته اخیر تعداد آنها نیز زیاد بوده، با انتشار تصاویر و ویدئوهایی از Jolly در شبکه اجتماعی X همراه شده است.
حتی سینگلتون هنگام انتشار توضیحات مفصل درباره ماشین مجازی (VM) مورد استفاده Muse نیز از تصویر این شخصیت کارتونی استفاده کرده است. ظاهر کارتونی Jolly همچنین به شکل غیرمستقیم به بازاریابی متا کمک کرده است. پس از برگزاری رویداد Connect متا که در آن Muse با الهام از فضای امپراتوری روم و در ارتباط با مارک زاکربرگ معرفی شد شخصیت Jolly به موضوعی برای ساخت و انتشار میم در شبکه اجتماعی X تبدیل شد. اوپنای آی نیز برای Dots رویکرد مشابهی در پیش گرفته است.
این شرکت هنگام معرفی Dots ویدئویی تبلیغاتی منتشر کرد که در آن افراد با جدیت زیاد با عاملهایی در رنگها، شکلها و لهجههای مختلف صحبت میکردند. یکی از Dotsها سبز است، چشمهای متحرک دارد و یک پاپیون به تن کرده و شباهت زیادی به Kermit the Frog دارد. شخصیت دیگری نیز ظاهری شبیه یک ابر با کلاه بره دارد. جالب اینکه این شخصیتها ظاهرا بینی و دهان ندارند.
پشت شخصیتهای کارتونی دسترسی به بخش بزرگی از زندگی دیجیتال کاربران قرار دارد مشکل اصلی اینجاست که ظاهر دوستداشتنی این عاملها میتواند توجه کاربران را از مسئله مهمتری منحرف کند: شرکتهای سازنده میخواهند کاربران دسترسی گستردهای به زندگی دیجیتال خود در اختیار این سیستمها قرار دهند.
برای آنکه عاملهای هوش مصنوعی بتوانند تمام قابلیتهایی را که شرکتهایی مانند اوپنای آی و متا وعده دادهاند اجرا کنند کاربر ممکن است مجبور شود حسابهای مختلف و دادههای متنوعی از صندوقهای ایمیل، اطلاعات کارتهای بانکی و اسناد گرفته تا پیامهای متنی، دادههای سلامت و برنامههای بهرهوری را در اختیار آنها قرار دهد. این مسئله اهمیت بیشتری پیدا میکند زیرا بسیاری از کاربران پیشتر اطلاعات بسیار حساس خود را در حسابهای آنلاینشان ذخیره کردهاند.
برای مثال ممکن است کاربری در گذشته تصویر کارت شناسایی، مدارک مالیاتی، پرونده پزشکی یا هر سند دیگری حاوی اطلاعات شخصی را برای فردی از طریق ایمیل ارسال کرده باشد. اگر همان حساب ایمیل بعدا به یک عامل هوش مصنوعی متصل شود عامل نیز میتواند به این اسناد دسترسی داشته باشد؛ بنابراین مسئله فقط اطلاعاتی نیست که کاربر بهطور مستقیم قصد دارد در اختیار عامل قرار دهد بلکه ممکن است اطلاعات قدیمی و فراموششدهای که در حسابهای متصل وجود دارند نیز در محدوده دسترسی عامل قرار بگیرند.
تجربه محدود از Muse نویسنده این گزارش نیز توضیح میدهد که به همین دلیل در استفاده شخصی از عاملهای هوش مصنوعی محتاط بوده است. او چند هفته است Muse را آزمایش میکند اما تاکنون تنها دسترسی به دو حساب غیرمتا را برای آن فعال کرده است؛ حسابهای OpenTable و Spotify که از نظر او اهمیت و ریسک نسبتا پایینی دارند. بدترین تجربه او تاکنون مربوط به زمانی بوده که از Muse خواسته است یک فهرست پخش جدید مشابه یکی از فهرستهایی که مرتب گوش میدهد ایجاد کند، اما نتیجه مورد انتظارش را دریافت نکرده است.
با این حال او میگوید Muse حتی با دسترسی محدود نیز توانسته برخی کارهای مفید را انجام دهد. از جمله چندین ردیاب قیمت برای او ایجاد کرده بر اساس ویدئوهایی که از اینستاگرام ذخیره کرده یک کتاب دستور غذا ساخته و یک داشبورد اختصاصی برای پیگیری مطالب منتشرشدهاش ایجاد کرده است. حتی علاقهمندان به رباتهای بامزه هم تحت تاثیر قرار میگیرند نویسنده همچنین اذعان میکند که خودش نیز کاملا از تاثیر ظاهر بامزه عاملها مصون نیست. او نام Muse شخصی خود را boo گذاشته و برای آن یک آواتار گربه انتخاب کرده است.
هنگام دریافت یک وظیفه این گربه کارتونی به شکل نمایشی هدفون روی گوشهایش میگذارد و شروع به تایپ کردن روی یک لپتاپ کوچک میکند. او میگوید اگر ادعا کند این انیمیشن ساده حتی اندکی برایش لذتبخش نیست صادق نبوده است. با این حال مسئله مهم این است که پشت این ظاهر دوستداشتنی همچنان یک شرکت فناوری قرار دارد و کاربر باید به سابقه آن در زمینه حفاظت از حریم خصوصی و نحوه مدیریت دادههای کاربران توجه کند. از سوی دیگر تجربههای اخیر نشان دادهاند که عاملهای هوش مصنوعی میتوانند در شرایط مختلف راههای غیرمنتظره و گاه خلاقانهای برای ایجاد مشکل پیدا کنند؛
بنابراین صرفنظر از اینکه یک عامل هوش مصنوعی چه ظاهر یا شخصیت بامزهای دارد مسئله اصلی همچنان نوع دسترسی، سطح مجوزها و دادههایی است که کاربر در اختیار آن قرار میدهد. ظاهر کارتونی و رفتار دوستانه نمیتواند جایگزین بررسی دقیق مجوزهای دسترسی و پیامدهای استفاده از این ابزارها شود. انتهای پیام/
منبع: خبرگزرای برنا